Quién puede ver qué: permisos y cuentas al implantar IA en una pyme
Por Carlos Manzano · · IA e integraciones · 4 min de lectura
En este artículo
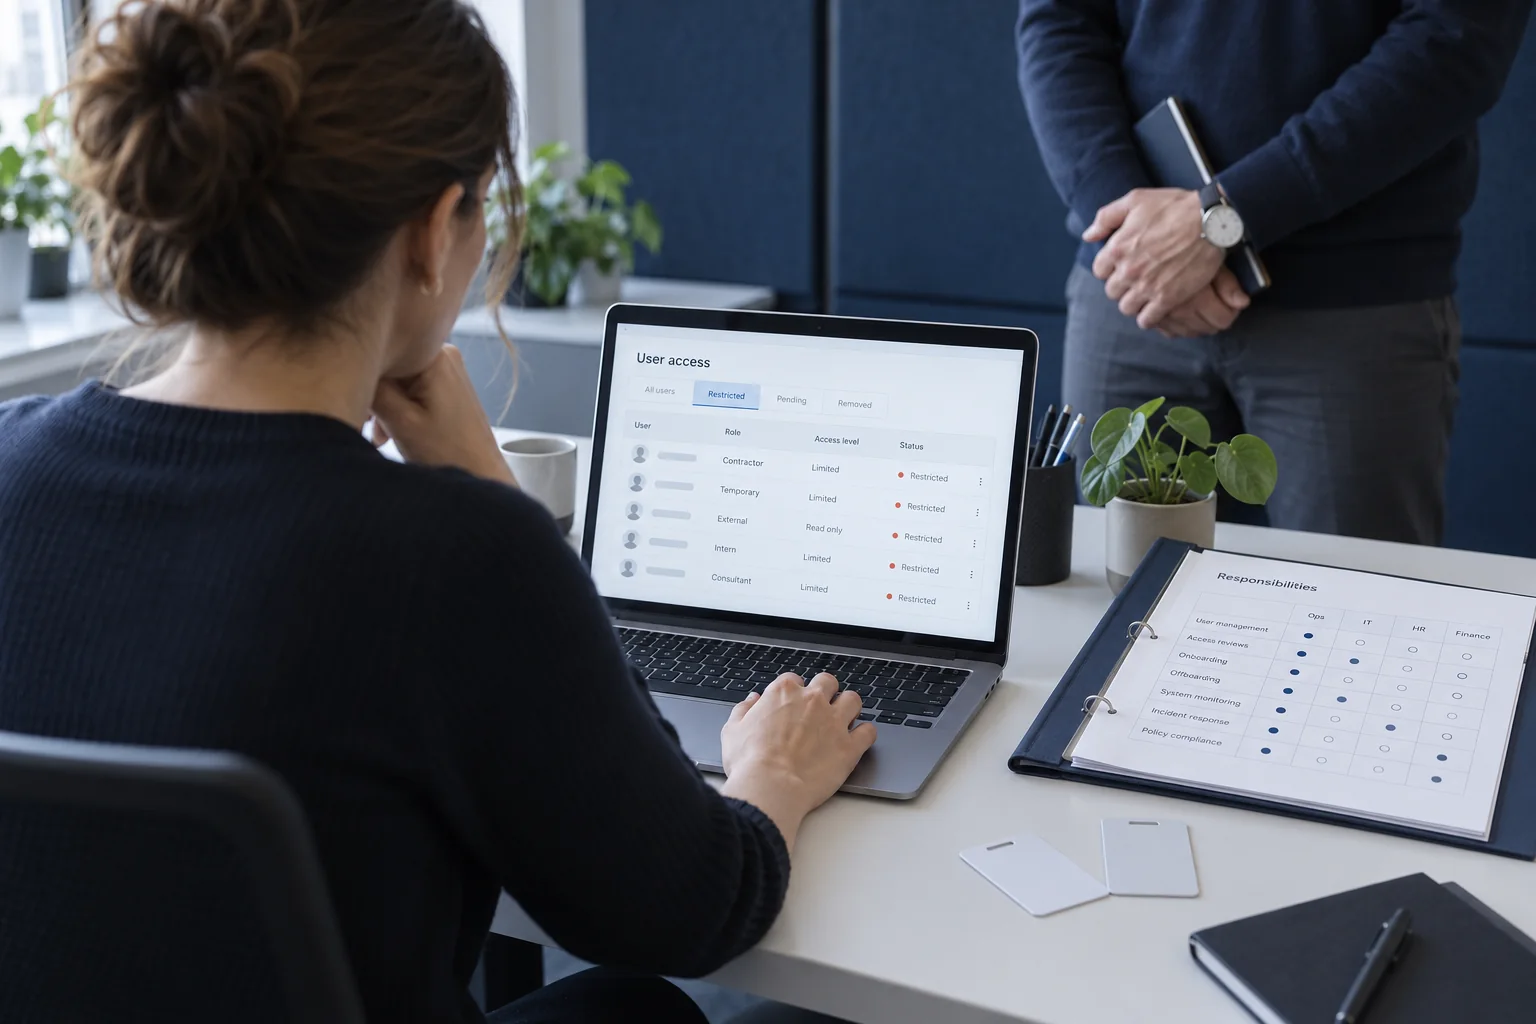
Al implantar IA en una pyme, define quién administra la herramienta, quién la utiliza y qué información puede consultar cada persona. La cuenta debe formar parte del sistema de trabajo del negocio, con titularidad y recuperación claras. Compartir un único acceso dificulta saber quién cambió una configuración o cómo retirar permisos a alguien.
Empieza por los roles reales: administración de la herramienta, mantenimiento de documentos y uso cotidiano. En equipos pequeños una persona puede asumir varios roles, pero conviene distinguirlos para no conceder permisos amplios a todo el mundo por comodidad.
Separa administrar y utilizar
Una cuenta que puede leer documentos no necesita necesariamente invitar usuarios, borrar fuentes o cambiar la facturación. Revisa las capacidades disponibles en el producto y asigna las necesarias para cada tarea. Si una integración requiere acceso a otra aplicación, analiza también esos permisos.
La referencia de OWASP sobre exceso de autonomía distingue riesgos relacionados con funciones, permisos y capacidad de actuar. Aplicado al negocio, un asistente que prepara borradores no debería recibir por defecto capacidad para enviarlos, modificar pedidos o eliminar archivos.
| Rol | Acceso habitual | Acción reservada |
|---|---|---|
| Usuario | Consultar fuentes permitidas y preparar trabajo | No cambia permisos generales |
| Responsable de contenido | Revisar y actualizar documentación asignada | No administra todas las cuentas |
| Responsable de proceso | Aprobar cambios en el flujo | No necesita todos los datos del negocio |
| Administrador | Gestionar usuarios y configuración | Usa privilegios cuando corresponde |
| Proveedor externo | Acceso acotado al mantenimiento contratado | Sin acceso permanente innecesario |
Comprueba la titularidad de los activos
Registra a nombre de quién están la cuenta, el espacio de trabajo, la facturación y las conexiones. Utiliza métodos de recuperación controlados por la empresa y evita que el único acceso dependa del teléfono personal de alguien que puede dejar el equipo.
Mantén una relación de administradores autorizados y un procedimiento de recuperación. No significa que varias personas deban compartir contraseñas; significa que la continuidad está prevista. Activa los mecanismos de autenticación reforzada que admita la herramienta y gestiona las credenciales por la vía acordada.
Prepara un alta que incluya el contexto
Al incorporar a una persona, explica qué tareas puede realizar y con qué documentos. Asigna el grupo correspondiente y comprueba una consulta permitida y otra restringida. La formación inicial debe incluir cómo pedir acceso adicional y cómo comunicar un resultado que parezca mostrar información indebida.
Evita copiar los permisos de otra persona sin revisar su función. Las cuentas antiguas pueden acumular accesos que ya no necesitan. Cada alta es una oportunidad para comprobar el rol, no para reproducir automáticamente todo lo que existe.
Ejemplo ficticio de colaboración externa
Una agencia externa ayuda a configurar un asistente para una empresa. Es un ejemplo ficticio. Puede necesitar acceso temporal a un entorno de pruebas y documentos preparados para esa tarea. Eso no implica acceso a todos los expedientes ni capacidad de administrar usuarios indefinidamente.
Al terminar, el negocio conserva documentación, configuración y control de la cuenta. Se revisan conexiones y se retiran permisos temporales. Si se contrata mantenimiento, los accesos posteriores deben responder a ese alcance y seguir siendo identificables.
Incluye cambios de rol y bajas
Cuando alguien cambia de puesto, revisa los permisos antiguos además de añadir los nuevos. En una baja, retira acceso, revisa sesiones y conexiones vinculadas y transfiere los recursos necesarios. Comprueba que automatizaciones importantes no dependen de una cuenta que acaba de desactivarse.
Registra quién ejecuta cada paso y cómo se verifica. La baja no termina cuando desaparece el usuario de una pantalla: puede conservar acceso por otro grupo, enlace compartido o credencial de integración. El alcance concreto depende de las herramientas conectadas.
Revisa accesos con periodicidad razonada
La frecuencia dependerá de cambios de personal, sensibilidad de la información y actividad externa. Además de una revisión programada, revisa tras nuevas integraciones o ampliaciones de fuentes. El resultado debe ser una lista comprensible de quién puede hacer qué, con permisos que el negocio pueda justificar y retirar cuando dejen de ser necesarios.
Si necesitas aplicar este trabajo a tu empresa, puedes consultar el servicio de implantación de IA e integraciones o contarme tu situación y el objetivo que quieres conseguir.
Para seguir avanzando
Sigue explorando IA e integraciones
Artículos relacionados