Cómo conectar una base documental a un asistente respetando los permisos
Por Carlos Manzano · · IA e integraciones · 4 min de lectura
En este artículo
Conectar una base documental a un asistente no debería ampliar quién puede leer cada documento. El usuario debe recibir respuestas basadas únicamente en la información que tiene autorizada. Para conseguirlo, los permisos necesitan acompañar tanto a los archivos originales como a las copias o índices utilizados para buscar contenido.
Un aviso en las instrucciones del asistente no sustituye el control de acceso. Si el sistema entrega al modelo un documento restringido, ya ha cruzado una frontera que la redacción de la respuesta no puede reparar. La comprobación debe realizarse antes de recuperar la información para esa persona.
Inventaría documentos y grupos
Identifica las fuentes: carpetas compartidas, manuales, fichas de producto o procedimientos internos. Para cada conjunto, registra propietario, grupos autorizados y forma de actualizarlo. Evita conectar una carpeta amplia por comodidad si contiene material que requiere distintos niveles de acceso.
Comprueba los permisos reales, incluidos enlaces compartidos y excepciones heredadas. Una carpeta llamada «público» puede contener un archivo restringido; una carpeta departamental puede tener documentos abiertos a toda la empresa. El nombre no demuestra quién puede consultarla.
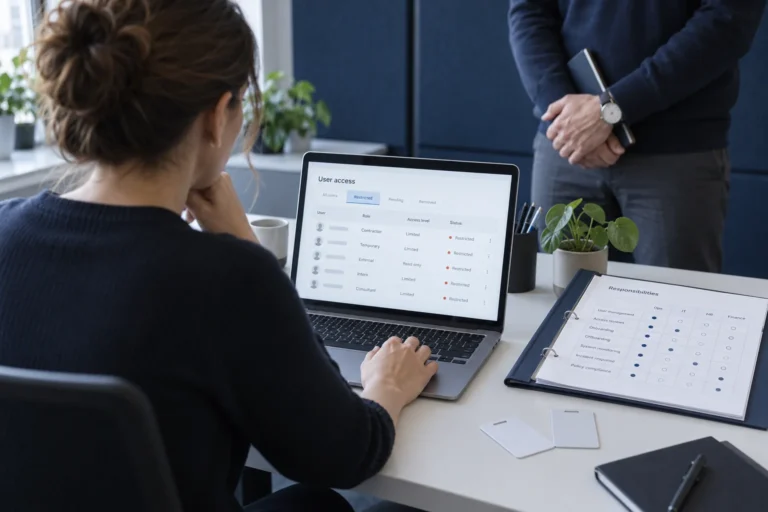
| Documento ficticio | Comercial | Operaciones | Administración |
|---|---|---|---|
| Catálogo general | Consultar | Consultar | Consultar |
| Procedimiento de entrega | Consultar | Consultar y mantener | Consultar |
| Condiciones particulares de un cliente | Solo si está asignado | Según su función | Según su función |
| Información administrativa restringida | Sin acceso | Sin acceso | Consultar según responsabilidad |
| Documento retirado | Sin acceso | Sin acceso | Solo archivo autorizado si procede |
Comprueba cómo viajan los permisos
La documentación de Microsoft sobre acceso por documento en Azure AI Search explica mecanismos para restringir recuperación según identidad. Las capacidades dependen de la fuente y la configuración. Pide al proveedor que demuestre el comportamiento de tu conector concreto, incluyendo cambios de grupo y retirada de documentos.
Pregunta qué ocurre entre una modificación de permisos y la siguiente actualización del índice. Define un retraso aceptable y una respuesta para situaciones urgentes. Revocar acceso en la carpeta original carece de efecto práctico si el asistente sigue sirviendo una copia antigua indefinidamente.
Prueba también títulos, citas y resúmenes
Una filtración no necesita mostrar el documento completo. El título, un fragmento de búsqueda o la existencia de un expediente pueden revelar información. Comprueba todas las superficies que recibe el usuario: respuesta, fuentes citadas, historial, exportaciones y resultados de búsqueda.
Si una conversación se comparte, revisa qué puede ver la nueva persona y si se reevalúan los permisos. Los resultados almacenados en caché tampoco deberían mezclarse entre usuarios con accesos diferentes. Este requisito debe formar parte de la arquitectura, no quedar como una preferencia del asistente.
Ejemplo ficticio de un cambio de equipo
Una persona de ventas pasa a otra unidad y deja de tener acceso a condiciones particulares de determinados clientes. Es un ejemplo ficticio. La prueba debe retirar su pertenencia al grupo y comprobar que ya no recupera esos documentos mediante preguntas nuevas, títulos conocidos o conversaciones guardadas.
El asistente puede explicar que no dispone de información accesible para responder. No debería confirmar detalles del contenido restringido ni inventar una respuesta para compensar la falta de acceso. La persona autorizada correspondiente podrá tramitar la necesidad por la vía prevista.
Diseña pruebas con usuarios ficticios
Crea identidades de prueba para cada rol y documentos sin datos reales que contengan frases distintivas. Pregunta por esas frases desde cada cuenta y registra resultado esperado y observado. Incluye accesos concedidos, revocados y modificados durante una conversación.
Prueba también fallos del sistema de permisos. Si no puede comprobar quién está autorizado, el flujo debe adoptar el comportamiento restrictivo acordado, en vez de entregar todos los resultados. Conserva evidencia suficiente para repetir la prueba después de una actualización.
Mantén la matriz junto a la integración
Revisa la matriz cuando cambien funciones, fuentes o herramientas. Asigna una persona al contenido y otra al control técnico cuando corresponda. El asistente será más útil si el equipo confía en que puede consultar documentación sin abrir accidentalmente información de otros departamentos.
Si necesitas aplicar este trabajo a tu empresa, puedes consultar el servicio de implantación de IA e integraciones o contarme tu situación y el objetivo que quieres conseguir.
Para seguir avanzando
Sigue explorando IA e integraciones
Artículos relacionados